Knowledge Hub / Category
WordPress
「WordPress」カテゴリの記事 111件を表示しています。
セキュリティ上の重大な問題を修正した「WordPress 4.2.4 」がリリース
2015年7月24日にセキュリティ上の重大な問題を修正した「WordPress 4.2.3 」がリリースとお伝えしたばかりのWordPressのアップデートですが、2015年8月4日にクロスサイトスクリプテイングのセキュ […]
続きを読む →
セキュリティ上の重大な問題を修正した「WordPress 4.2.3 」がリリース
セキュリティ上の重大な問題を修正した「WordPress 4.1.2 」がリリース、WordPress 4.2“Powell”がリリース、別のセキュリティ上の重大な問題を修正した「WordPress 4.2.1」がリリー […]
続きを読む →
AutomatticがWooCommerceを買収―WordPressで簡単にECサイトを構築するプラグイン
WordPressでECサイトを作る場合、日本ではWelcartが有名ですが、海外では圧倒的な人気を誇るのがWooCommerceです。 このWooCommerceが、WordPress を生み出したAutomattic […]
続きを読む →
セキュリティ上の重大な問題を修正した「WordPress 4.2.2 」がリリース
セキュリティ上の重大な問題を修正した「WordPress 4.1.2 」がリリース、WordPress 4.2“Powell”がリリース、別のセキュリティ上の重大な問題を修正した「WordPress 4.2.1」がリリー […]
続きを読む →
別のセキュリティ上の重大な問題を修正した「WordPress 4.2.1」がリリース
2015年4月21日にセキュリティ上の重大な問題を修正した「WordPress 4.1.2 」がリリースと報告した後、2015年4月24日に、WordPress 4.2“Powell”がリリースされたWordPressで […]
続きを読む →
WordPress 4.2 “Powell”がリリースされました
一昨日、セキュリティ上の重大な問題を修正した「WordPress 4.1.2 」がリリースとお伝えしたばかりのWordPressですが、2015年4月24日に、WordPress 4.2“Powell”がリリースされまし […]
続きを読む →
セキュリティ上の重大な問題を修正した「WordPress 4.1.2 」がリリース
2015年4月21日に、セキュリティ上の重大な問題を修正した「WordPress 4.1.2」がリリースされました。
続きを読む →
mod_rewriteでWordPressの管理画面だけアクセスを許可する設定
WordPressの管理画面に特定のIPアドレスだけログインできるようにする、というのはセキュリティ向上のためによく行われます。
続きを読む →
WordPress 4.1.1 がリリースされました
WordPressの4.1.1が2015年2月18日にリリースされ、日本語版の方も自動アップデートが始まりました。
続きを読む →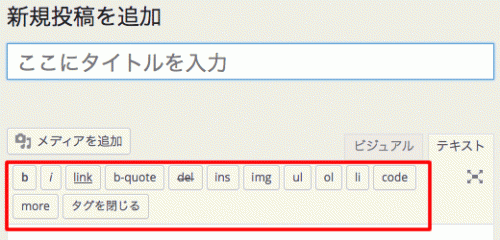
AddQuicktagの使い方 デザイン性の高いクライアントワークに必須なWordPress Plugin
WordPressが「CMSとしては管理画面が使いにくい。」と言われる事の原因にビジュアルモードの機能が中途半端で使えない、というのがあります。 しかし、テキストモードの場合には、HTMLの知識がないクライアントには使い […]
続きを読む →
2015年度版WordPressでFacebookの「いいね」を正常に動作させるための設定
WordPressでFacebookアプリを使う為のDeveloers登録とアプリ作成手順の続きで引き続き、WordPressでFacebookのいいねボタンを正常に動かすための設定を行っていきます。 今回はWordPr […]
続きを読む →
2015年度版WordPressでFacebookアプリを使う為のDeveloers登録とアプリ作成手順
Facebookの「いいねボタン」を個別のページに設置するのは、いまや当たり前となっていますが、WordPressでこれを実装する場合には以外と大変です。 ただ単にFacebookが用意しているLike Button f […]
続きを読む →
WordPress 4.1″Dinah”がリリースされました
先日、WordPress 4.0.1リリースで8つの脆弱性修正と23件のバグ対応でバグフィックス等が行われたWordPressですが、小数点以下1桁目のメジャーバージョンアップであるWordPress 4.1 “Dina […]
続きを読む →
WordPressは元々ささっと作っていいものではない
はてブやFacebookで話題となっている以下のエントリー。 バニデザノート:WordPressで「ささっと作る」で請けれなくなってる現状。 話の趣旨としては、以下の4点が挙げられています。 ロリポップでのアクセス制限が […]
続きを読む →
WordPress 4.0.1リリースで8つの脆弱性修正と23件のバグ対応
日本語版のWordPress.orgにはまだアップされていませんが、WordPress 4.0.1が11月20日に公開されました。 今回のバージョンアップは、セキュリティの脆弱性への対策がメインですので、早めの対応が必要 […]
続きを読む →
アクセス解析のWordPressプラグインGoogle Analyticatorの設定をする
アクセス解析のWordPressプラグインをGoogle Analyticatorに変更する の続きです。
続きを読む →
アクセス解析のWordPressプラグインをGoogle Analyticatorに変更する
Google アナリティクスをWebサイトに設置するには、Google Analyticsの管理画面で発行されたトラッキングコードを埋め込む必要があるのですが、簡単な設定でWordPressにトラッキングコードを埋め込む […]
続きを読む →
Quick Cacheをバージョンアップすると無料版は機能制限される
WordPressの高速化で以前は、W3 Total Cacheを使っていましたが、対応の簡単さから最近はQuick Cacheを利用するケースが増えていました。 その、1年以上バージョンアップがされていなかったWord […]
続きを読む →
企業がWordPressをCMSとして導入する際に失敗しないための5つのポイント
WebサイトにCMSを導入する事例はかなり多くなり、大手企業でもWordPress等を使ったCMSの導入を検討する案件も年々増えています。 しかし、WordPressに限らず、CMSの導入と運用を行う際には、静的コンテン […]
続きを読む →
[WordPress]ロリポップ!のWordPressに大規模なクラッキングが発生
2013年9月3日追記:ロリポップ!サーバにターゲットを絞ったクラッキングでしたので改題&記事修正をしました。 2013年08月28日に、ホスティングサーバレンタルサーバーサービス「ロリポップ!」に設置されたWordPr […]
続きを読む →
[WordPress]全世界のWordPressサイトに大規模攻撃: デフォルトユーザーの’admin’を変更する方法
2013年4月13日のTechCrunchに「全世界のWordPressサイトに大規模攻撃; デフォルトのアドミンユーザ名’admin’がねらわれている」と載っていましたが、WordPressをインストールする際にテスト […]
続きを読む →