セキュリティ上の重大な問題を修正した「WordPress 4.1.2 」がリリース
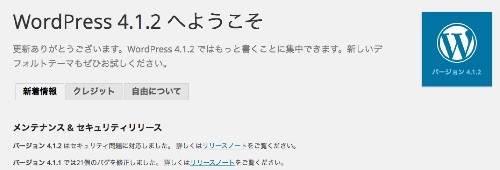
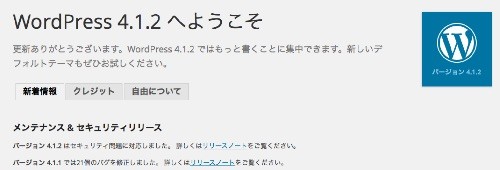
2015年4月21日に、セキュリティ上の重大な問題を修正した「WordPress 4.1.2」がリリースされました。
スポンサードサーチ
2015年4月21日に、セキュリティ上の重大な問題を修正した「WordPress 4.1.2」がリリースされました。
4.1.1 以前はクロスサイトスクリプティング脆弱性の影響を受ける
今回のセキュリティリリースは、クロスサイトスクリプティング脆弱性の重大な問題を修正するものですので、今すぐ対応が必要です。
WordPress 4.1.1 以前のバージョンは深刻なクロスサイトスクリプティング脆弱性の影響を受けます。これにより権限のないユーザーによるサイトの不正操作が可能になります。
また、その他に以下3点のセキュリティ上の問題が修正されたとのことで、こちらも早急な対応が求められる部分です。
- WordPress 4.1 以降のバージョンで、不正な、あるいは安全でない名前のファイルをアップロードすることが可能になっていた
- WordPress 3.9 以降のバージョンで、ソーシャル・エンジニアリング攻撃の一環として非常に限られた条件下で有効になるクロスサイトスクリプティング脆弱性が確認された。
- 一部のプラグインに SQL インジェクション脆弱性が確認された。
自動アップデートは行われない
今回のアップデートは自動アップデートは対応しませんので、WordPress 4.1.2 をダウンロードして手動で更新するか、ダッシュボードから更新が必要です。
WordPressの運用をされている方は早急に対応を行いましょう。
スポンサードサーチ
関連記事
バグ対応を行ったWordPress 5.9.1 Maintenance Release
2022年2月23日にバグ対応を行ったWordPress 5.9.1 Maintenance Releaseがリリースされました。
続きを読む →
WordPress 5.9 “Josephine”がリリースされました
2022年1月25日に、WordPress 5.9 “Josephine”がリリースされました。 WordPress 5.9 “Josephine” WordPress 5.9 Josephine(日本語)
続きを読む →
セキュリティ修正とバグ対応を行ったWordPress 5.8.1 Security and Maintenance Releaseがリリース
2021年9月9日にセキュリティ修正とバグ対応を行ったWordPress 5.8.1 Security and Maintenance Releaseがリリースされました。
続きを読む →
WordPress 5.8″Tatum”がリリースされました
2021年7月21日にWordPress 5.8 Tatumがリリースされました。
続きを読む →