セキュリティ上の重大な問題を修正した「WordPress 4.2.2 」がリリース
セキュリティ上の重大な問題を修正した「WordPress 4.1.2 」がリリース、WordPress 4.2“Powell”がリリース、別のセキュリティ上の重大な問題を修正した「WordPress 4.2.1」がリリー […]
スポンサードサーチ
セキュリティ上の重大な問題を修正した「WordPress 4.1.2 」がリリース、WordPress 4.2“Powell”がリリース、別のセキュリティ上の重大な問題を修正した「WordPress 4.2.1」がリリースと頻繁に行われているWordPressのアップデートですが、2015年5月7日に前回とは別のセキュリティホールに対応したWordPress 4.2.2がリリースされました。
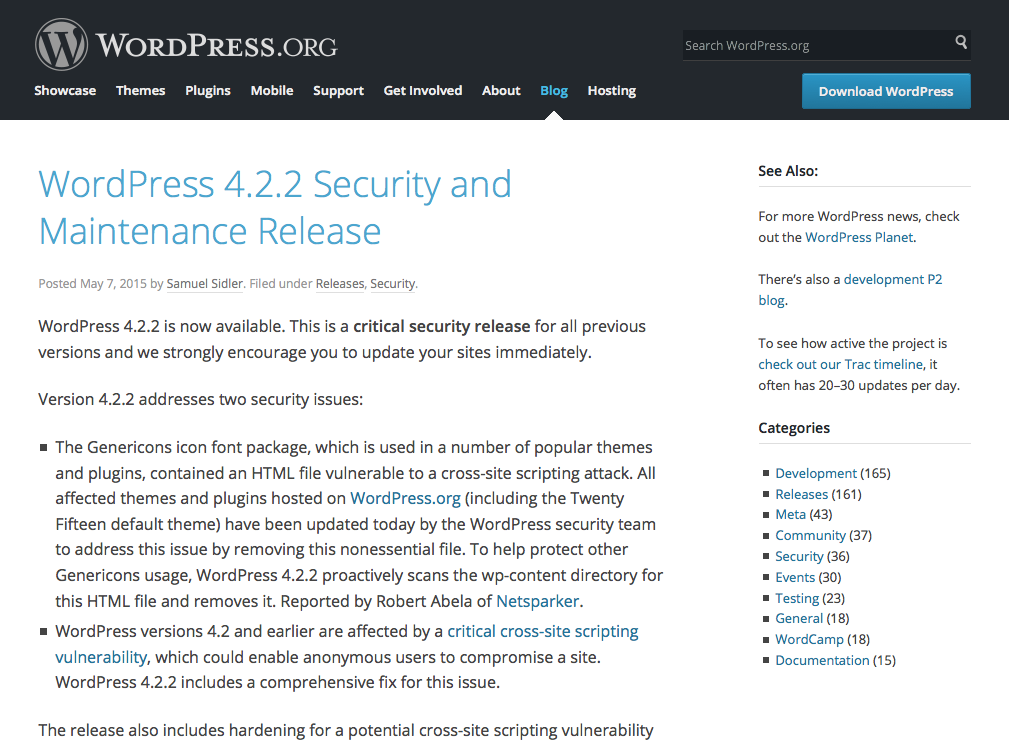
WordPress 4.2.2 Security and Maintenance Release
4.2以前のバージョン全てが対象
今回は、2つの脆弱性に対応したものとなっています。
「Genericons」アイコン・フォントのクロスサイトスクリプティング(XSS)脆弱性
The Genericons icon font package, which is used in a number of popular themes and plugins, contained an HTML file vulnerable to a cross-site scripting attack.
抄訳:多くの人気テーマやプラグインに使われている「Genericons」アイコン・フォント・パッケージにクロスサイトスクリプティング攻撃に対する脆弱性を持ったHTMLファイルが含まれていた。
2015年5月11日追記:ZDNet:「WordPress」のデフォルト環境にXSSの脆弱性では、対象となるテーマとPluginとして「Twenty Fifteen」と「JetPack」を上げています。
デフォルトでインストールされている「Twenty Fifteen」のテーマとプラグインに、重大なクロスサイトスクリプティング(XSS)の脆弱性が発見されたと警告を発した。
WordPressが提供している「JetPack」プラグインにも、DOM Based XSSに対する脆弱性がある。
匿名ユーザーに対するクロスサイトスクリプティング脆弱性
WordPress versions 4.2 and earlier are affected by a critical cross-site scripting vulnerability, which could enable anonymous users to compromise a site.
抄訳:WordPressのバージョン4.2とそれ以前バージョンにおいて、Webサイトを侵害する匿名ユーザーを有効にする可能性がある、重大なクロスサイトスクリプティング脆弱性がある。
自動アップデートが始まっている
今回は自動アップデートに対応していますので、自動バックグラウンド更新の設定を行っている場合には自動でアップデートが行われている場合があります。
しかし、自動バックグラウンド更新の設定を行っていない場合や、まだアップデートが行われていない場合には、WordPress 4.2.2 をダウンロードして手動で更新するか、ダッシュボードから更新が必要です。
WordPressの運用をされている方は早急に対応を行いましょう。
スポンサードサーチ
関連記事
バグ対応を行ったWordPress 5.9.1 Maintenance Release
2022年2月23日にバグ対応を行ったWordPress 5.9.1 Maintenance Releaseがリリースされました。
続きを読む →
WordPress 5.9 “Josephine”がリリースされました
2022年1月25日に、WordPress 5.9 “Josephine”がリリースされました。 WordPress 5.9 “Josephine” WordPress 5.9 Josephine(日本語)
続きを読む →
セキュリティ修正とバグ対応を行ったWordPress 5.8.1 Security and Maintenance Releaseがリリース
2021年9月9日にセキュリティ修正とバグ対応を行ったWordPress 5.8.1 Security and Maintenance Releaseがリリースされました。
続きを読む →
WordPress 5.8″Tatum”がリリースされました
2021年7月21日にWordPress 5.8 Tatumがリリースされました。
続きを読む →