セキュリティ上の問題修正、機能強化を行った「WordPress 5.2.3」がリリース
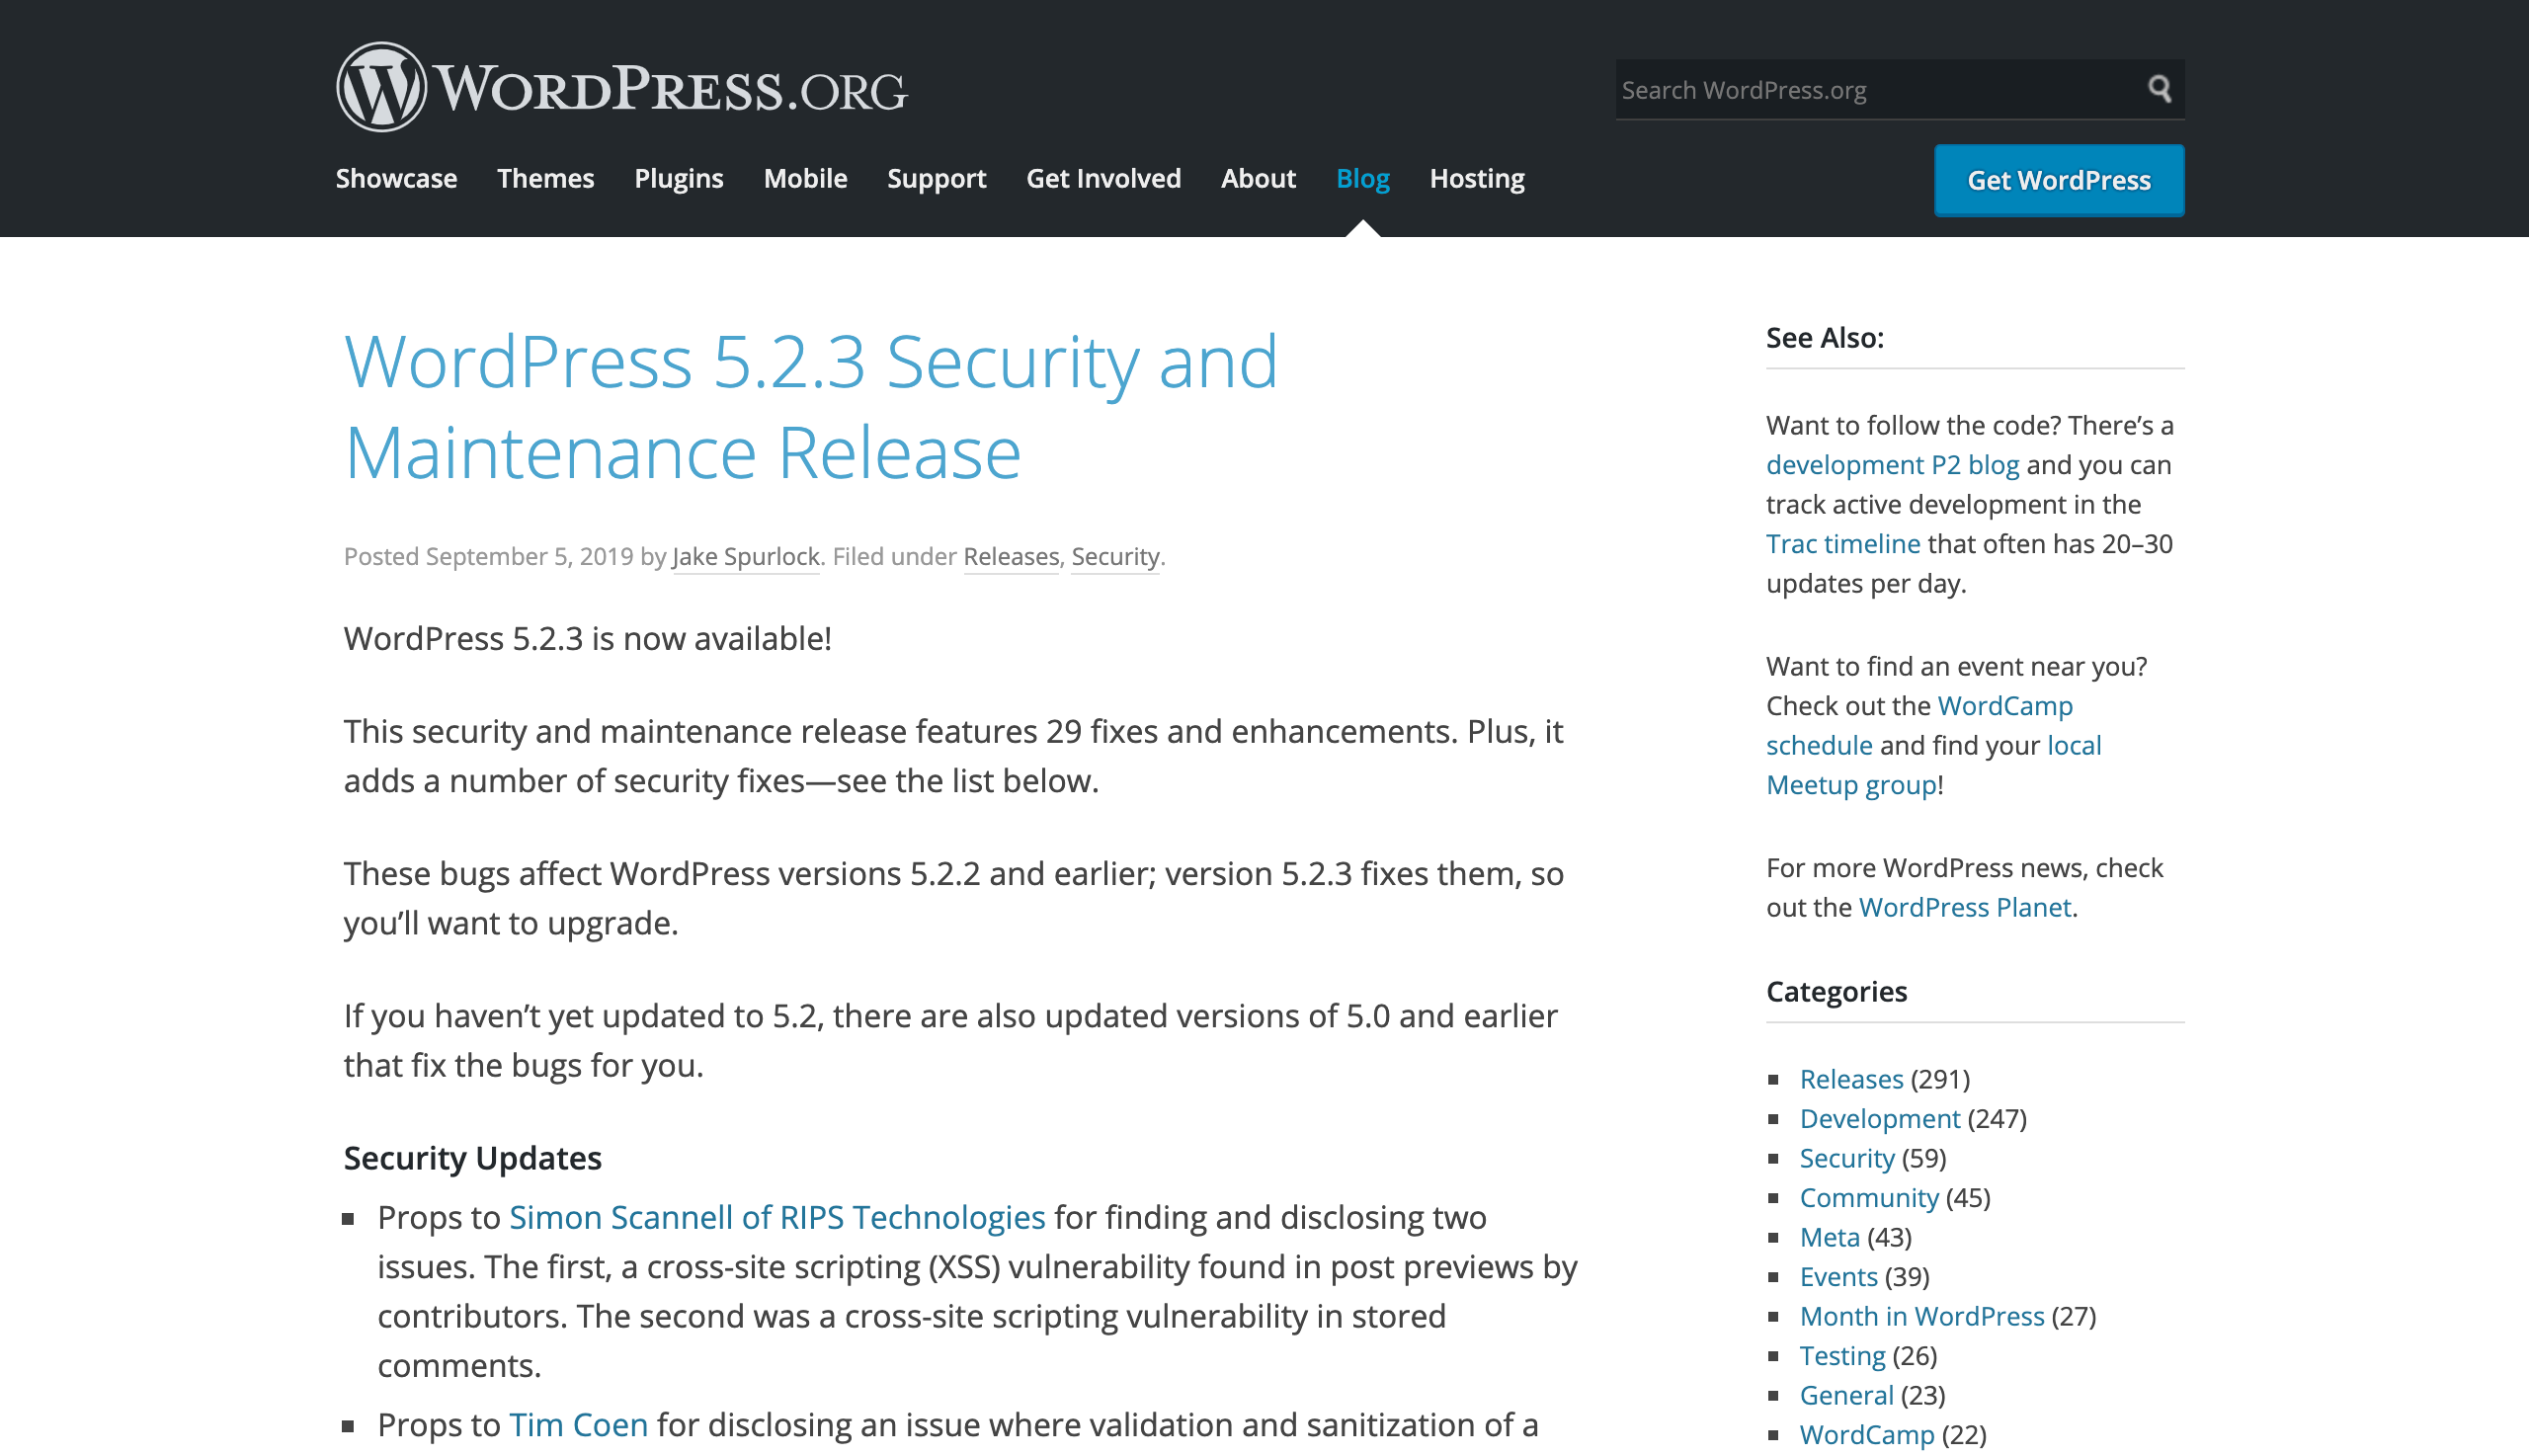
2019年9月5日にセキュリティ上の問題と修正、機能強化を行った「WordPress 5.2.3」がリリースされました。 WordPress 5.2.3 Security and Maintenance Release
スポンサードサーチ
2019年9月5日にセキュリティ上の問題と修正、機能強化を行った「WordPress 5.2.3」がリリースされました。
WordPress 5.2.3 Security and Maintenance Release
29の修正と機能強化
「WordPress 5.2.3」のセキュリティとメンテナンスリリースでは、29の修正と機能強化が含まれており、さらに多数のセキュリティ修正が追加されています。
これらのバグは、WordPress 5.2.2以前のバージョンに影響しますが、バージョン5.2.3では修正されているため、アップグレードの必要があります。
もしWordPress 5.2にまだ更新していない場合は、バグを修正する5.0以前のバージョンのバグも更新されます。
セキュリティアップデートの項目
- RIPS TechnologiesのSimon Scannellによって開示された2つの問題:1つ目は、投稿者の投稿プレビューで見つかったクロスサイトスクリプティング(XSS)脆弱性です。2つ目は、保存されたコメントのクロスサイトスクリプティング(XSS)脆弱性です。
- Tim Coenによって開示された問題:URLのバリデーションとサニタイジングがオープンリダイレクト(Open-Redirect)※1を引き起こす可能性。
- Anshul Jainによって開示された問題:メディアのアップロード中におけるクロスサイトスクリプティング(XSS)脆弱性
- FortinetにあるFortiGuard LabsのZhouyuan Yangによって開示された問題:ショートコードプレビューでクロスサイトスクリプティング(XSS)脆弱性。
- コアセキュリティチームのIan Dunnによって開示された問題:ダッシュボードでのクロスサイトスクリプティング(XSS)脆弱性。
- NCC GroupのSoroush Dalili(@irsdl)によって開示された問題:クロスサイトスクリプティング(XSS)攻撃につながる可能性のあるURLサニタイジング。
※1.オープンリダイレクト(Open-Redirect)とは、Webブラウザでのインターネット上のWebサイトに対するアクセスに対して、入力したWebサイトから他のWebサイトへ自動的に移動する機能のことで、これを誤って利用すると脆弱性が発生する可能性があります。
上記の変更に加えて、古いバージョンのWordPressでjQueryを更新しています。
この変更は5.2.1で追加され、現在はより古いバージョンにも反映されています。
自動アップデートが始まっている
全ての変更点は、Tracで確認できます。
WordPress 5.2.3は、短期間でのメンテナンスリリースで、次のメジャーリリースはバージョン5.3です。
今回も自動アップデートに対応していますので、自動バックグラウンド更新の設定を行っている場合には自動でアップデートが行われている場合があります。
しかし、自動バックグラウンド更新の設定を行っていない場合や、まだアップデートが行われていない場合には、WordPress 5.2.3をダウンロードして手動で更新するか、ダッシュボードから更新が必要です。
スポンサードサーチ
関連記事
バグ対応を行ったWordPress 5.9.1 Maintenance Release
2022年2月23日にバグ対応を行ったWordPress 5.9.1 Maintenance Releaseがリリースされました。
続きを読む →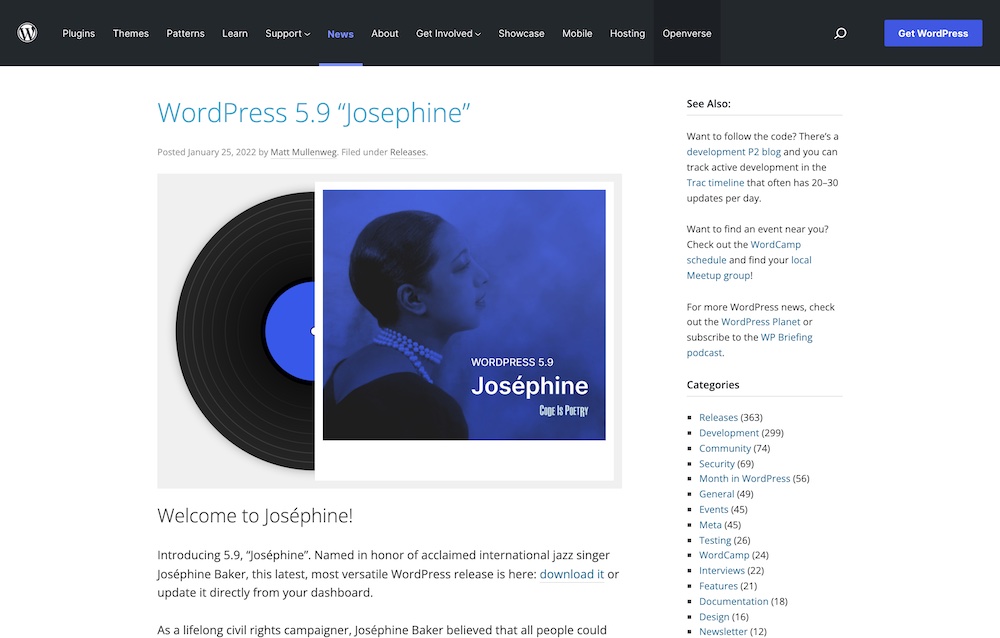
WordPress 5.9 “Josephine”がリリースされました
2022年1月25日に、WordPress 5.9 “Josephine”がリリースされました。 WordPress 5.9 “Josephine” WordPress 5.9 Josephine(日本語)
続きを読む →
セキュリティ修正とバグ対応を行ったWordPress 5.8.1 Security and Maintenance Releaseがリリース
2021年9月9日にセキュリティ修正とバグ対応を行ったWordPress 5.8.1 Security and Maintenance Releaseがリリースされました。
続きを読む →
WordPress 5.8″Tatum”がリリースされました
2021年7月21日にWordPress 5.8 Tatumがリリースされました。
続きを読む →