セキュリティ上の問題を解決した「WordPress 4.7.5」がリリース
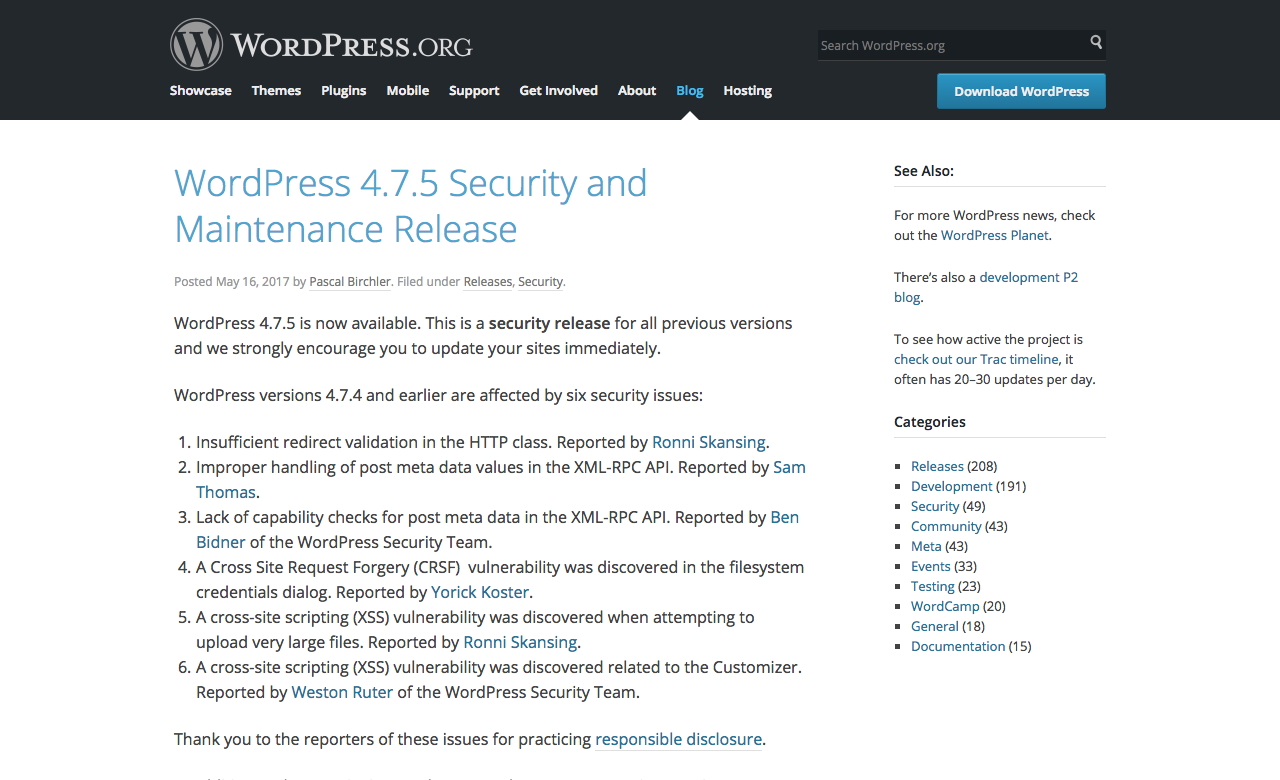
2017年5月16日にセキュリティ上の問題を解決した「WordPress 4.7.5」がリリースされました。 WordPress 4.7.5 Security and Maintenance Release
スポンサードサーチ
2017年5月16日にセキュリティ上の問題を解決した「WordPress 4.7.5」がリリースされました。
WordPress 4.7.5 Security and Maintenance Release
クロスサイトリクエストフォージェリ(CSRF)やクロスサイトスクリプティング(XSS)の脆弱性に対応
今回のバージョンアップでは、WordPress 4.7.5以前のものが対象となっており、以下6件のセキュリティ問題に対応しています。
- HTTPクラスのリダイレクトバリデーションが不適当。
- XML-RPC APIのポストメタデータ値の処理が不適切。
- XML-RPC APIのポストメタデータのケーパビリティチェックが欠けている。
- クロスサイトリクエストフォージェリ(CSRF)の脆弱性がファイルシステムのクレデンシャルダイアログで見つかった。
- 非常に大きなファイルをアップロードしようとする際のクロスサイトスクリプティング(XSS)の脆弱性が見つかった。
- カスタマイザーに関連するクロスサイトスクリプティング(XSS)の脆弱性が見つかった。
また、上記のセキュリティ上の問題に加えて4.7リリースシリーズに対する3つのメンテナンスフィックスが含まれています。
自動アップデートが始まっている
今回も自動アップデートに対応していますので、自動バックグラウンド更新の設定を行っている場合には自動でアップデートが行われている場合があります。
しかし、自動バックグラウンド更新の設定を行っていない場合や、まだアップデートが行われていない場合には、WordPress 4.7.5をダウンロードして手動で更新するか、ダッシュボードから更新が必要です。
WordPressの運用をされている方は、早急に対応を行いましょう。
スポンサードサーチ
関連記事
バグ対応を行ったWordPress 5.9.1 Maintenance Release
2022年2月23日にバグ対応を行ったWordPress 5.9.1 Maintenance Releaseがリリースされました。
続きを読む →
WordPress 5.9 “Josephine”がリリースされました
2022年1月25日に、WordPress 5.9 “Josephine”がリリースされました。 WordPress 5.9 “Josephine” WordPress 5.9 Josephine(日本語)
続きを読む →
セキュリティ修正とバグ対応を行ったWordPress 5.8.1 Security and Maintenance Releaseがリリース
2021年9月9日にセキュリティ修正とバグ対応を行ったWordPress 5.8.1 Security and Maintenance Releaseがリリースされました。
続きを読む →
WordPress 5.8″Tatum”がリリースされました
2021年7月21日にWordPress 5.8 Tatumがリリースされました。
続きを読む →