セキュリティ上の問題を解決した「WordPress 4.7.3」がリリース
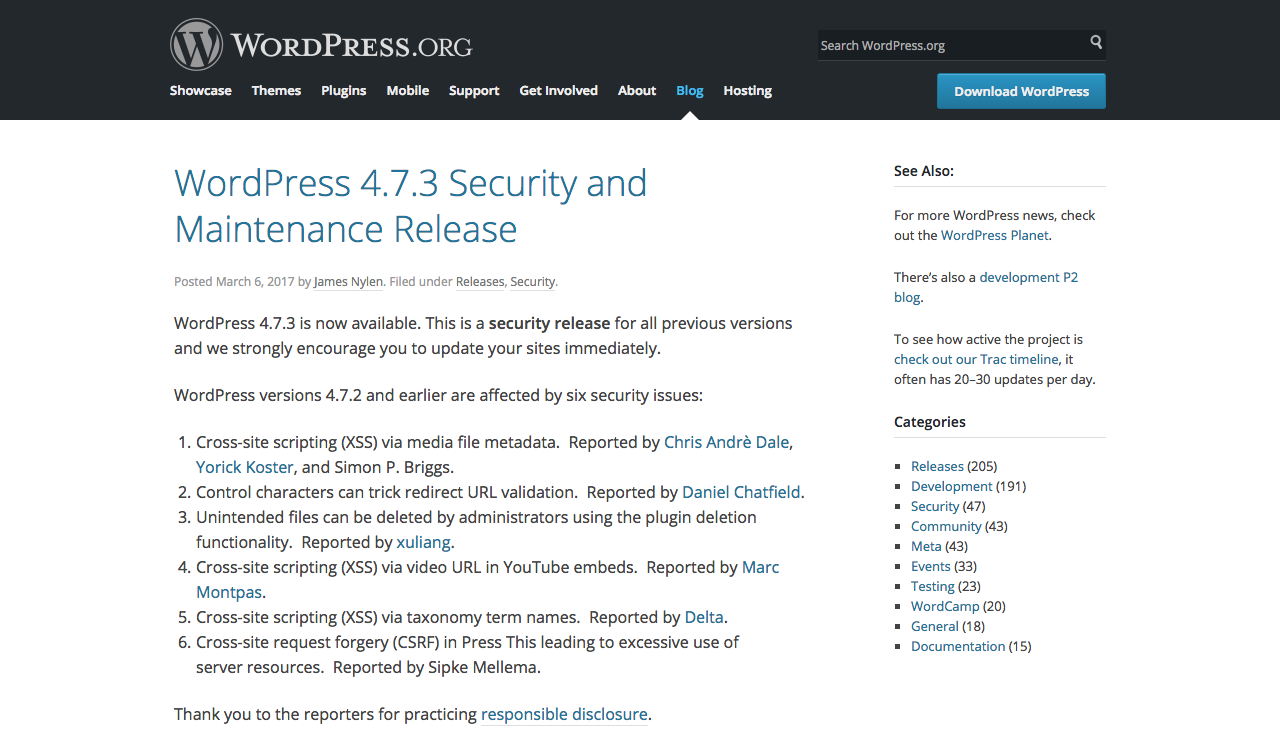
2017年3月6日にセキュリティ上の問題を解決した「WordPress 4.7.3」がリリースされました。 WordPress 4.7.3 セキュリティ・メンテナンスリリースWordPress 4.7.3 Securit […]
スポンサードサーチ
2017年3月6日にセキュリティ上の問題を解決した「WordPress 4.7.3」がリリースされました。
WordPress 4.7.3 セキュリティ・メンテナンスリリース
WordPress 4.7.3 Security and Maintenance Release
クロスサイトスクリプティング(XSS)の脆弱性やクロスサイトリクエストフォージェリ(CSRF)の脆弱性に対応
今回のバージョンアップでは、WordPress 4.7.2以前のものが対象となっており、以下6件のセキュリティ問題に対応しています。
- メディアファイルのメタデータを介したクロスサイトスクリプティング (XSS) 脆弱性。
- 制御文字を利用したリダイレクト URL 検証回避の可能性。
- プラグイン削除を行う機能を利用して管理者による意図しないファイル削除が実行される可能性。
- YouTube 動画埋め込み URL を介したクロスサイトスクリプティング (XSS) 脆弱性。
- タクソノミー語句名に関連したクロスサイトスクリプティング (XSS) 脆弱性。
- Press This におけるクロスサイトリクエストフォージェリ (CSRF) によりサーバーリソースの過剰利用が引き起こされる問題。
また、上記のセキュリティ問題への対応に加え、39件のメンテナンスも行われています。
自動アップデートが始まっている
今回も自動アップデートに対応していますので、自動バックグラウンド更新の設定を行っている場合には自動でアップデートが行われている場合があります。
しかし、自動バックグラウンド更新の設定を行っていない場合や、まだアップデートが行われていない場合には、WordPress 4.7.3をダウンロードして手動で更新するか、ダッシュボードから更新が必要です。
WordPressの運用をされている方は、早急に対応を行いましょう。
スポンサードサーチ
関連記事
バグ対応を行ったWordPress 5.9.1 Maintenance Release
2022年2月23日にバグ対応を行ったWordPress 5.9.1 Maintenance Releaseがリリースされました。
続きを読む →
WordPress 5.9 “Josephine”がリリースされました
2022年1月25日に、WordPress 5.9 “Josephine”がリリースされました。 WordPress 5.9 “Josephine” WordPress 5.9 Josephine(日本語)
続きを読む →
セキュリティ修正とバグ対応を行ったWordPress 5.8.1 Security and Maintenance Releaseがリリース
2021年9月9日にセキュリティ修正とバグ対応を行ったWordPress 5.8.1 Security and Maintenance Releaseがリリースされました。
続きを読む →
WordPress 5.8″Tatum”がリリースされました
2021年7月21日にWordPress 5.8 Tatumがリリースされました。
続きを読む →