セキュリティ上の問題を解決した「WordPress 4.7.2」がリリース
2017年1月27日にセキュリティ上の問題を解決した「WordPress 4.7.2」がリリースされました。 WordPress 4.7.2 セキュリティリリース WordPress 4.7.2 Security Rel […]
スポンサードサーチ
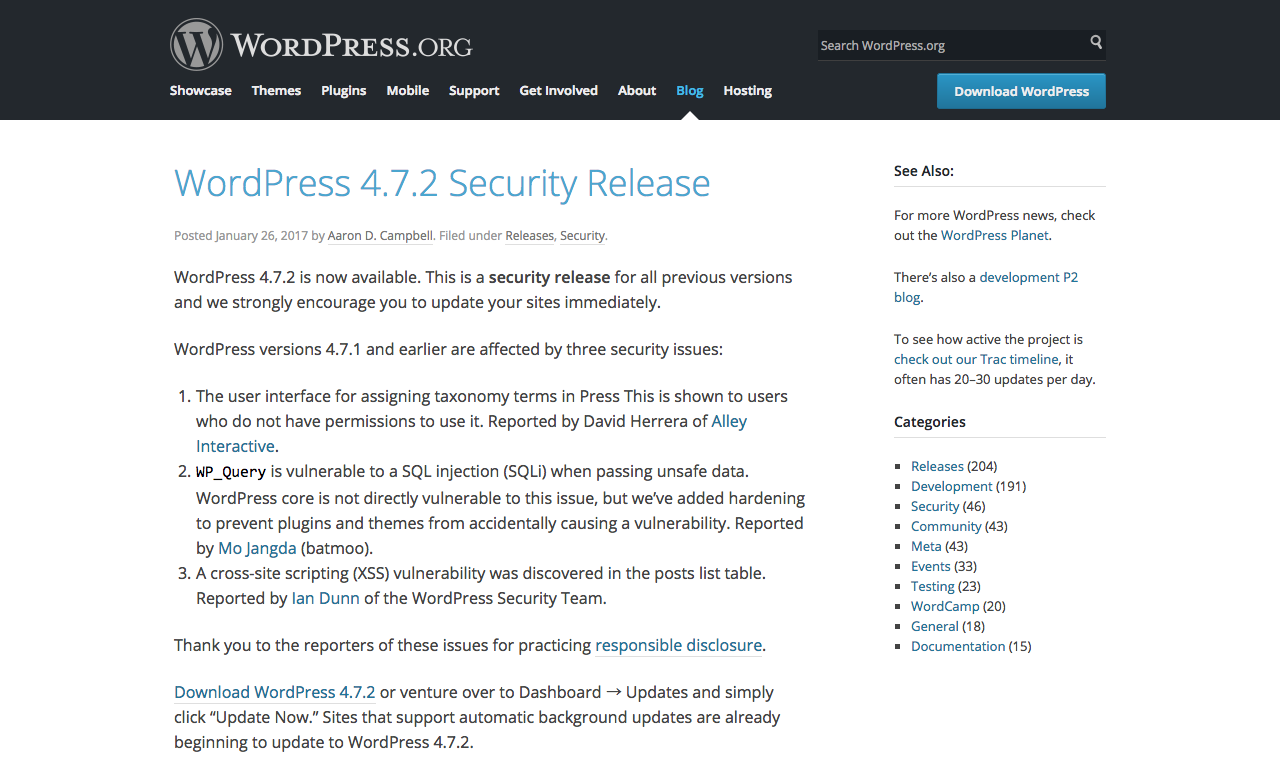
2017年1月27日にセキュリティ上の問題を解決した「WordPress 4.7.2」がリリースされました。
WordPress 4.7.2 セキュリティリリース
WordPress 4.7.2 Security Release
SQLインジェクション、クロスサイトスクリプティング (XSS) 脆弱性など3件のセキュリティ問題に対応
今回のバージョンアップでは、WordPress 4.7.1以前のものが対象となっており、以下3件のセキュリティ問題に対応しています。
- Press This のタクソノミー語句を割り当てるユーザーインタフェースが使用権限のないユーザーにまで表示される。
- 安全でないデータが渡された時に発生する WP_Query の SQL インジェクション (SQLi) 脆弱性。
- 投稿リストテーブルで発見されたクロスサイトスクリプティング (XSS) 脆弱性。
自動アップデートが始まっている
今回も自動アップデートに対応していますので、自動バックグラウンド更新の設定を行っている場合には自動でアップデートが行われている場合があります。
しかし、自動バックグラウンド更新の設定を行っていない場合や、まだアップデートが行われていない場合には、WordPress 4.7.2をダウンロードして手動で更新するか、ダッシュボードから更新が必要です。
WordPressの運用をされている方は、早急に対応を行いましょう。
2月7日追記:REST API脆弱性についてIPAとJPCERT/CCが注意喚起
独立行政法人情報処理推進機構(IPA)セキュリティセンターと一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)が、6日にWordPressのREST APIにおける認証回避の脆弱性について注意を喚起しました。
独立行政法人情報処理推進機構(IPA)セキュリティセンター:WordPress の脆弱性対策について
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)
WordPress 4.7 “Vaughan”がリリースされましたでお伝えしたように、WordPressのバージョン「4.7」および「4.7.1」では、REST APIがデフォルトで有効となっています。
WordPressのバージョン「4.7」および「4.7.1」には、このREST APIに認証回避の脆弱性があり、悪用されると、ウェブサイトのコンテンツの投稿や編集、削除といった改ざんが可能となるということです。
徳丸浩の日記:WordPress 4.7.1 の権限昇格脆弱性について検証したによると、4.7.2では以下の修正が行われています。
WordPress 4.7.2では、代わりに、get_postメソッドがget_post関数のラッパーとして作成され、権限チェックと更新の両方から呼ばれるようになりました。
今回、Internet Watch:WordPressのREST API脆弱性、国内サイトでもコンテンツ改ざん事例が発生、IPAとJPCERT/CCが注意喚起によると、このREST APIの脆弱性について恣意的に公開をしていなかったそうです。
脆弱性は、1月26日に公開されたバージョン「4.7.2」で修正されているが、WordPressでは「何百万ものWordPressサイトの安全性確保のため」脆弱性の情報を2月1日まで公表していなかった。
どちらにしても、極めて危険な脆弱性であるため、当該バージョンのWordPressをお使いのサイトは、至急のアップデートをしましょう。
スポンサードサーチ
関連記事
バグ対応を行ったWordPress 5.9.1 Maintenance Release
2022年2月23日にバグ対応を行ったWordPress 5.9.1 Maintenance Releaseがリリースされました。
続きを読む →
WordPress 5.9 “Josephine”がリリースされました
2022年1月25日に、WordPress 5.9 “Josephine”がリリースされました。 WordPress 5.9 “Josephine” WordPress 5.9 Josephine(日本語)
続きを読む →
セキュリティ修正とバグ対応を行ったWordPress 5.8.1 Security and Maintenance Releaseがリリース
2021年9月9日にセキュリティ修正とバグ対応を行ったWordPress 5.8.1 Security and Maintenance Releaseがリリースされました。
続きを読む →
WordPress 5.8″Tatum”がリリースされました
2021年7月21日にWordPress 5.8 Tatumがリリースされました。
続きを読む →