越境ECに対応したECサイトが構築できるMagentoのセキュリティ・アップデート 2.2.1,2.1.10,2.0.17が公開
2017年11月7日に、Magento CommerceとMagento Open Sourceのセキュリティ・アップデートである2.0.17、2.1.10、2.2.1が公開され、クロスサイトスクリプティング(XSS)、 […]
スポンサードサーチ
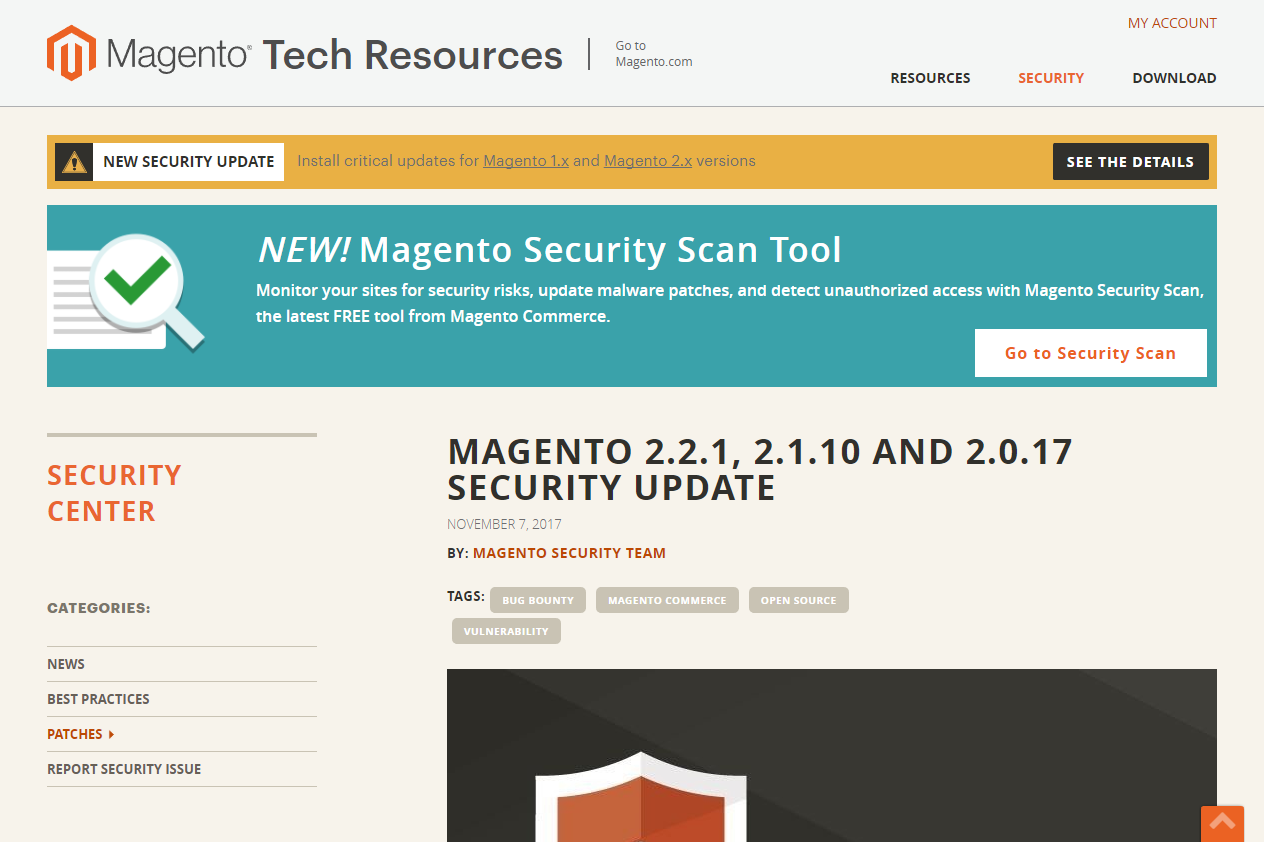
2017年11月7日に、Magento CommerceとMagento Open Sourceのセキュリティ・アップデートである2.0.17、2.1.10、2.2.1が公開され、クロスサイトスクリプティング(XSS)、ローカルファイルインクルード(LFI)、認証された管理者ユーザーのリモートコード実行(RCE)および勝手にファイルが削除される脆弱性に対応しています。
MAGENTO 2.2.1, 2.1.10 AND 2.0.17 SECURITY UPDATE
早急な対応を
バージョン別に不具合修正が施されていますが、Magento CommerceとMagento Open Sourceでバージョンが異なりますので、MAGENTO 2.2.1, 2.1.10 AND 2.0.17 SECURITY UPDATEのWebサイトから対応のバージョンをダウンロードするか、管理画面経由などでのアップデートが必要です。
MagentoのサイトのMy Accountにログインすれば、Magento Commerceのアップデートをダウンロードしてインストールができます。
ECサイトを保護する方法の詳細については、Security Best Practicesを参照してください。
セキュリティの変更に関する詳細は、Magentoセキュリティセンターで入手できます。
Magentoの運用をされている方は、早急に対応を行いましょう。
スポンサードサーチ
関連記事
自己ホスト型ECプラットフォーム完全比較:完全に制御可能なオープンソースの選択
今日、適切なECプラットフォームを選択することは、将来におけるワークフローのカスタマイズのしやすさ、事業の拡張性、そしてビジネスへの適応力を決定づけます。 企業が小規模なオンラインのECサイトから、複数のブランドを展開す […]
続きを読む →
起業家のための共同購入プラットフォーム:ビジネスモデル、技術、立ち上げ
共同購入は、かつての「クーポンブーム」という初期の段階をはるかに超え、消費者向けEC(B2C)と企業間取引(B2B)の両方において強力なモデルへと成長しました。 需要を一つにまとめることで、消費者と企業はより良い価格を引 […]
続きを読む →
ECにおける分割決済:マーケットプレイスでの送金・請求・支払いの仕組み
現代のオンライン・マーケットプレイスにおいて、資金の流れを管理することは、プラットフォーム、購入者、出品者の間の信頼を築く基盤となります。 複数の出品者が参加するマーケットプレイスを立ち上げるとすぐに、運営者は複雑な問い […]
続きを読む →
【2026年版】オーストラリアの主要オンライン・マーケットプレイス:創業者が押さえるべき重要機能
オーストラリアは、世界で最も競争の激しいデジタル・コマース市場の一つとなりました。 人口わずか2,600万人でありながら、マーケットプレイスの成熟度、物流パフォーマンス、お客様の期待値において、その規模以上の存在感を示し […]
続きを読む →