EC-CUBE公式プラグイン(EC-CUBE3.0系)における脆弱性の発覚と対応方法
情報処理推進機構(IPA)セキュリティセンターとJPCERTコーディネーションセンター(JPCERT/CC)により株式会社イーシーキューブが提供するEC-CUBE公式プラグインの「帳票出力プラグイン」「メルマガ管理プラグ […]
スポンサードサーチ
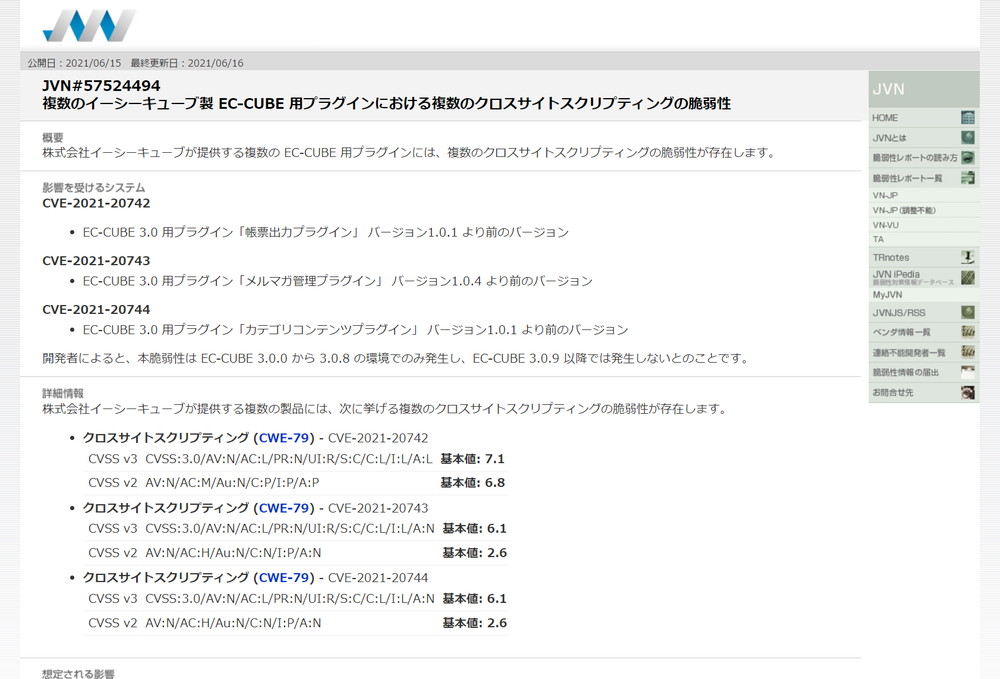
情報処理推進機構(IPA)セキュリティセンターとJPCERTコーディネーションセンター(JPCERT/CC)により株式会社イーシーキューブが提供するEC-CUBE公式プラグインの「帳票出力プラグイン」「メルマガ管理プラグイン」「カテゴリコンテンツプラグイン」では、それぞれ「CVE-2021-20742」「CVE-2021-20743」「CVE-2021-20744」の脆弱性が存在することが報告されています。
株式会社イーシーキューブが提供する複数の EC-CUBE 用プラグインには、複数のクロスサイトスクリプティングの脆弱性が存在します。
JVN#57524494 複数のイーシーキューブ製 EC-CUBE 用プラグインにおける複数のクロスサイトスクリプティングの脆弱性
これら3件に関しては、開発者によると、本脆弱性は EC-CUBE 3.0.0 から 3.0.8 の環境でのみ発生し、EC-CUBE 3.0.9 以降では発生しないとのことですが、これらのバージョンを利用されている方は、至急対応が必要となっています。
クロスサイトスクリプティング(XSS)脆弱性
想定される影響は各脆弱性により異なりますが、次のような影響を受ける可能性があります。
- 当該製品で作成された EC サイトにおいて、攻撃者が特定の入力欄にスクリプトを入力することにより、EC サイトの管理者のウェブブラウザ上で任意のスクリプトが実行される – CVE-2021-20742
- 攻撃者が当該製品のユーザを細工したページに誘導し、特定の操作を実行させることにより、ユーザのウェブブラウザ上で任意のスクリプトが実行される – CVE-2021-20743
- 攻撃者が当該製品の管理者またはユーザを細工したページに誘導し、特定の操作を実行させることにより、管理者またはユーザのウェブブラウザ上で任意のスクリプトが実行される – CVE-2021-20744
対応方法
対応方法として、プラグインの修正バージョンが提供されています。
- 帳票出力プラグイン
- メルマガ管理プラグイン
- カテゴリコンテンツプラグイン
管理画面のオーナーズストアより、プラグインを最新版へアップデートしてください。
スポンサードサーチ
関連記事
自己ホスト型ECプラットフォーム完全比較:完全に制御可能なオープンソースの選択
今日、適切なECプラットフォームを選択することは、将来におけるワークフローのカスタマイズのしやすさ、事業の拡張性、そしてビジネスへの適応力を決定づけます。 企業が小規模なオンラインのECサイトから、複数のブランドを展開す […]
続きを読む →
起業家のための共同購入プラットフォーム:ビジネスモデル、技術、立ち上げ
共同購入は、かつての「クーポンブーム」という初期の段階をはるかに超え、消費者向けEC(B2C)と企業間取引(B2B)の両方において強力なモデルへと成長しました。 需要を一つにまとめることで、消費者と企業はより良い価格を引 […]
続きを読む →
ECにおける分割決済:マーケットプレイスでの送金・請求・支払いの仕組み
現代のオンライン・マーケットプレイスにおいて、資金の流れを管理することは、プラットフォーム、購入者、出品者の間の信頼を築く基盤となります。 複数の出品者が参加するマーケットプレイスを立ち上げるとすぐに、運営者は複雑な問い […]
続きを読む →
【2026年版】オーストラリアの主要オンライン・マーケットプレイス:創業者が押さえるべき重要機能
オーストラリアは、世界で最も競争の激しいデジタル・コマース市場の一つとなりました。 人口わずか2,600万人でありながら、マーケットプレイスの成熟度、物流パフォーマンス、お客様の期待値において、その規模以上の存在感を示し […]
続きを読む →